Domain artikel-database.de kaufen?
Wir ziehen mit dem Projekt
artikel-database.de um.
Sind Sie am Kauf der Domain
artikel-database.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain artikel-database.de kaufen?
Welche Quellen sollten bei der Recherche für einen wissenschaftlichen Artikel oder eine Hausarbeit unbedingt berücksichtigt werden?
Primärquellen wie Studien, Forschungsberichte oder Originaldokumente, Sekundärquellen wie Fachbücher oder wissenschaftliche Artikel und Tertiärquellen wie Enzyklopädien oder Lexika sollten berücksichtigt werden. Zudem sind Online-Datenbanken, Bibliotheken und Archive wichtige Quellen für die Recherche. Es ist wichtig, aktuelle und vertrauenswürdige Quellen zu verwenden, um die Qualität der Arbeit zu gewährleisten. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
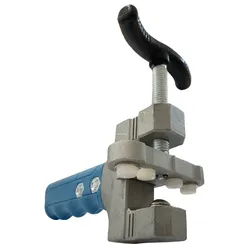
Sigma Brechzange Artikel 41ESigma Brechzange 41E – kontrolliertes Brechen vorgeritzter Fliesen bis 15 mm Universelle Brechvorrichtung für bereits vorgeritzte Fliesen und Platten bis 15 mm Stärke. Der Druck entsteht durch langsames Anziehen der Schraube, nicht durch einen Schlag – die Brechkraft lässt sich Schritt für Schritt erhöhen. Besonders bei langen Schnittlinien und harten Fliesen der Unterschied zwischen sauberem Bruch und Ausschuss. bis 15 mm Materialstärke Schraube Kraftaufbau manuell ohne Strom Die Merkmale im Einzelnen Kraft über die Schraube Der Druck baut sich langsam auf, statt schlagartig zu wirken. Sie spüren, wann das Material nachgibt. Beidseitig anbrechen Erst an einem Ende der Ritzlinie ansetzen und anbrechen, dann an der Gegenseite den Bruch vollenden. Das reduziert Belastungsspitzen. Austauschbare Schutzgummis Die Auflagebereiche sind gummiert, damit die Zange keine Druckstellen hinterlässt. Ersatz ist separat erhältlich. Rein mechanisch Kein Stromanschluss, keine Wartung, nichts, das ausfallen kann. So wird gearbeitet Die Fliese über die gesamte Schnittlänge gleichmäßig und ohne Unterbrechung anritzen. Die Zange an einem Ende der Ritzlinie ansetzen und sorgfältig ausrichten. Die Schraube langsam anziehen, bis die Fliese hör- oder fühlbar anbricht. An der gegenüberliegenden Seite ansetzen und den Bruch langsam vollenden. Die Platte dabei stabil und eben auflegen – nicht über eine Kante hängen lassen. Nur für vorgeritzte Fliesen Eine Brechzange ist kein Schneidwerkzeug. Die Fliese muss vorher über die gesamte Schnittlänge durchgehend und gleichmäßig angeritzt sein. Ob sich eine Platte sauber brechen lässt, hängt neben der Stärke auch von Material, Struktur und der Qualität der Ritzlinie ab. Dazu passt Sigma Ersatz-Schutzgummi-Set für Brechzange 41E (Art. 515) Ersatz-Schutzgummis für die Auflagebereiche. Sigma Superbrecher Brechzange Artikel 41D Die andere Baugröße: bis 20 mm. Technische Daten Produktart Brechzange / Brechvorrichtung Hersteller-Referenz 41E Einsatzbereich bereits vorgeritzte Fliesen und Platten Geeignete Materialstärke bis 15 mm Kraftübertragung manuelle Schraubmechanik Stromanschluss nicht erforderlich Hersteller Sigma (Sigma S.r.l., Italien) Was ist der Unterschied zwischen 41D und 41E? Die Materialstärke: Der 41E arbeitet bis 15 mm, 41D bis 20 mm. Der Rest – Schraubmechanik, beidseitiges Anbrechen, manuelle Bedienung – ist gleich. Die Alternative: Sigma Superbrecher Brechzange Artikel 41D. Ersetzt die Zange einen Fliesenschneider? Nein. Sie bricht, sie ritzt nicht. Das Anritzen übernimmt weiterhin ein Fliesenschneider oder ein Schneidesystem für Großformate. Warum langsam statt kräftig? Weil ein schlagartiger Bruch der Ritzlinie nicht folgen muss. Langsam aufgebauter Druck sucht sich den vorgezeichneten Weg – besonders bei hartem Feinsteinzeug. Woran liegt es, wenn der Bruch ausreißt? Fast immer an der Ritzlinie: zu flach, unterbrochen oder nicht durchgehend. Prüfen Sie zuerst das Rädchen Ihres Schneiders, bevor Sie das Brechwerkzeug in Frage stellen. Ritzen und Brechen sind zwei Arbeitsschritte Eine Brechzange trennt nur, was vorher sauber durchgehend geritzt wurde. Wie gut das Ergebnis wird, entscheidet sich schon beim Ritzen. Sagen Sie uns, welches Material und welche Stärke Sie bearbeiten, dann ordnen wir Schneider und Brechwerkzeug zusammen zu.28,90 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Leon, Donna: Geheime QuellenGeheime Quellen , Commissario Brunettis neunundzwanzigster Fall , Direktstarter (DOL) > Motorstarter , Erscheinungsjahr: 202006, Inhalt/Anzahl: 7, Titel der Reihe: Commissario Brunetti#29#~Diogenes Hörbuch##, Autoren: Leon, Donna, Übersetzung: Schmitz, Werner, Vorleser: Schönfeld, Joachim, Seitenzahl/Blattzahl: 8, Keyword: Brunetti; Commissario; Italien; Krimi; Mikroplastik; Mord; PFAS; Polizei; Sommer; Trinkwasser; Umweltverbrechen; Venedig; Wasserexperte; Wasserverschmutzung, Fachschema: Hörbuch / Kriminalroman~Venedig / Roman, Erzählung~Umwelt / Verschmutzung, Zerstörung~Venedig, Fachkategorie: Thriller / Spannung~Moderne und zeitgenössische Belletristik~Kriminalromane & Mystery: Polizeiarbeit~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik in Übersetzung~Umweltverschmutzung, Interesse Alter: Jahreszeiten: Sommer, Warengruppe: AUDIO/Belletristik/Kriminalromane, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Länge: 135, Breite: 133, Höhe: 23, Gewicht: 210, Produktform: Audio-CD, Genre: Hörbuch,23,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Wie können Nutzer Phishing-Webseiten von legitimen Webseiten unterscheiden? Wie können persönliche Informationen geschützt werden, um Phishing-Angriffen vorzubeugen?
Nutzer können Phishing-Webseiten von legitimen Webseiten durch Überprüfen der URL, Überprüfen der Sicherheitszertifikate und Vermeiden von Links in verdächtigen E-Mails unterscheiden. Persönliche Informationen können geschützt werden, indem man keine sensiblen Daten preisgibt, starke Passwörter verwendet und regelmäßig Software-Updates durchführt, um Sicherheitslücken zu schließen. Es ist auch wichtig, eine Antivirensoftware zu verwenden und misstrauisch gegenüber unerwarteten Anfragen nach persönlichen Informationen zu sein. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sigma Brechzange Artikel 41ESigma Brechzange 41E – kontrolliertes Brechen vorgeritzter Fliesen bis 15 mm Universelle Brechvorrichtung für bereits vorgeritzte Fliesen und Platten bis 15 mm Stärke. Der Druck entsteht durch langsames Anziehen der Schraube, nicht durch einen Schlag – die Brechkraft lässt sich Schritt für Schritt erhöhen. Besonders bei langen Schnittlinien und harten Fliesen der Unterschied zwischen sauberem Bruch und Ausschuss. bis 15 mm Materialstärke Schraube Kraftaufbau manuell ohne Strom Die Merkmale im Einzelnen Kraft über die Schraube Der Druck baut sich langsam auf, statt schlagartig zu wirken. Sie spüren, wann das Material nachgibt. Beidseitig anbrechen Erst an einem Ende der Ritzlinie ansetzen und anbrechen, dann an der Gegenseite den Bruch vollenden. Das reduziert Belastungsspitzen. Austauschbare Schutzgummis Die Auflagebereiche sind gummiert, damit die Zange keine Druckstellen hinterlässt. Ersatz ist separat erhältlich. Rein mechanisch Kein Stromanschluss, keine Wartung, nichts, das ausfallen kann. So wird gearbeitet Die Fliese über die gesamte Schnittlänge gleichmäßig und ohne Unterbrechung anritzen. Die Zange an einem Ende der Ritzlinie ansetzen und sorgfältig ausrichten. Die Schraube langsam anziehen, bis die Fliese hör- oder fühlbar anbricht. An der gegenüberliegenden Seite ansetzen und den Bruch langsam vollenden. Die Platte dabei stabil und eben auflegen – nicht über eine Kante hängen lassen. Nur für vorgeritzte Fliesen Eine Brechzange ist kein Schneidwerkzeug. Die Fliese muss vorher über die gesamte Schnittlänge durchgehend und gleichmäßig angeritzt sein. Ob sich eine Platte sauber brechen lässt, hängt neben der Stärke auch von Material, Struktur und der Qualität der Ritzlinie ab. Dazu passt Sigma Ersatz-Schutzgummi-Set für Brechzange 41E (Art. 515) Ersatz-Schutzgummis für die Auflagebereiche. Sigma Superbrecher Brechzange Artikel 41D Die andere Baugröße: bis 20 mm. Technische Daten Produktart Brechzange / Brechvorrichtung Hersteller-Referenz 41E Einsatzbereich bereits vorgeritzte Fliesen und Platten Geeignete Materialstärke bis 15 mm Kraftübertragung manuelle Schraubmechanik Stromanschluss nicht erforderlich Hersteller Sigma (Sigma S.r.l., Italien) Was ist der Unterschied zwischen 41D und 41E? Die Materialstärke: Der 41E arbeitet bis 15 mm, 41D bis 20 mm. Der Rest – Schraubmechanik, beidseitiges Anbrechen, manuelle Bedienung – ist gleich. Die Alternative: Sigma Superbrecher Brechzange Artikel 41D. Ersetzt die Zange einen Fliesenschneider? Nein. Sie bricht, sie ritzt nicht. Das Anritzen übernimmt weiterhin ein Fliesenschneider oder ein Schneidesystem für Großformate. Warum langsam statt kräftig? Weil ein schlagartiger Bruch der Ritzlinie nicht folgen muss. Langsam aufgebauter Druck sucht sich den vorgezeichneten Weg – besonders bei hartem Feinsteinzeug. Woran liegt es, wenn der Bruch ausreißt? Fast immer an der Ritzlinie: zu flach, unterbrochen oder nicht durchgehend. Prüfen Sie zuerst das Rädchen Ihres Schneiders, bevor Sie das Brechwerkzeug in Frage stellen. Ritzen und Brechen sind zwei Arbeitsschritte Eine Brechzange trennt nur, was vorher sauber durchgehend geritzt wurde. Wie gut das Ergebnis wird, entscheidet sich schon beim Ritzen. Sagen Sie uns, welches Material und welche Stärke Sie bearbeiten, dann ordnen wir Schneider und Brechwerkzeug zusammen zu.28,90 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Welche Quellen sollten bei der Recherche für einen wissenschaftlichen Artikel oder eine Hausarbeit unbedingt berücksichtigt werden?
Primärquellen wie Studien, Forschungsberichte oder Originaldokumente, Sekundärquellen wie Fachbücher oder wissenschaftliche Artikel und Tertiärquellen wie Enzyklopädien oder Lexika sollten berücksichtigt werden. Zudem sind Online-Datenbanken, Bibliotheken und Archive wichtige Quellen für die Recherche. Es ist wichtig, aktuelle und vertrauenswürdige Quellen zu verwenden, um die Qualität der Arbeit zu gewährleisten. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Leon, Donna: Geheime QuellenGeheime Quellen , Commissario Brunettis neunundzwanzigster Fall , Direktstarter (DOL) > Motorstarter , Erscheinungsjahr: 202006, Inhalt/Anzahl: 7, Titel der Reihe: Commissario Brunetti#29#~Diogenes Hörbuch##, Autoren: Leon, Donna, Übersetzung: Schmitz, Werner, Vorleser: Schönfeld, Joachim, Seitenzahl/Blattzahl: 8, Keyword: Brunetti; Commissario; Italien; Krimi; Mikroplastik; Mord; PFAS; Polizei; Sommer; Trinkwasser; Umweltverbrechen; Venedig; Wasserexperte; Wasserverschmutzung, Fachschema: Hörbuch / Kriminalroman~Venedig / Roman, Erzählung~Umwelt / Verschmutzung, Zerstörung~Venedig, Fachkategorie: Thriller / Spannung~Moderne und zeitgenössische Belletristik~Kriminalromane & Mystery: Polizeiarbeit~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik in Übersetzung~Umweltverschmutzung, Interesse Alter: Jahreszeiten: Sommer, Warengruppe: AUDIO/Belletristik/Kriminalromane, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Länge: 135, Breite: 133, Höhe: 23, Gewicht: 210, Produktform: Audio-CD, Genre: Hörbuch,23,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bach TexteBach Texte , Kantaten. Motetten. Messen. Passionen. Oratorien , Sport-Ansaugbrücken > Luftversorgung , Auflage: Nachdruck der Ausgabe von 1998, Erscheinungsjahr: 199801, Produktform: Kartoniert, Redaktion: Fröde, Christine, Auflage/Ausgabe: Nachdruck der Ausgabe von 1998, Seitenzahl/Blattzahl: 508, Fachkategorie: Musikgeschichte, Warengruppe: HC/Musikgeschichte, Fachkategorie: Komponisten und Songwriter, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Breitkopf & Härtel, Verlag: Breitkopf & Härtel, Verlag: Breitkopf & Härtel, Länge: 181, Breite: 111, Höhe: 34, Gewicht: 419, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wie können Nutzer Phishing-Webseiten von legitimen Webseiten unterscheiden? Wie können persönliche Informationen geschützt werden, um Phishing-Angriffen vorzubeugen?
Nutzer können Phishing-Webseiten von legitimen Webseiten durch Überprüfen der URL, Überprüfen der Sicherheitszertifikate und Vermeiden von Links in verdächtigen E-Mails unterscheiden. Persönliche Informationen können geschützt werden, indem man keine sensiblen Daten preisgibt, starke Passwörter verwendet und regelmäßig Software-Updates durchführt, um Sicherheitslücken zu schließen. Es ist auch wichtig, eine Antivirensoftware zu verwenden und misstrauisch gegenüber unerwarteten Anfragen nach persönlichen Informationen zu sein. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.